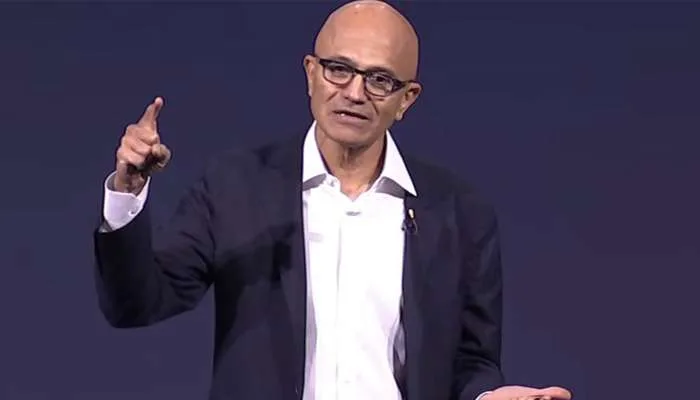
Satya Nadella, CEO von Microsoft, betonte in einer Rede über die Herausforderungen der Governance fortschrittlicher Künstlicher Intelligenz, dass vertrauenswürdige KI-Systeme ein Mindestmaß an Vertrauen bieten sollten, anstatt vollständig auf das Vertrauen der Benutzer angewiesen zu sein. Er brachte dieses Thema in einem Beitrag auf dem sozialen Netzwerk X zur Sprache.
Herausforderungen der KI-Governance
Nadella wies auf die Governance-Herausforderungen im Zusammenhang mit fortschrittlichen KI-Systemen hin und erklärte, dass moderne Systeme nicht die mechanische Klarheit älterer Computersysteme besitzen. Er sagte: "Während Ingenieure in der Vergangenheit Softwareoperationen mit bestimmten Codepfaden verknüpfen konnten, fehlt diese Klarheit in zeitgenössischen Grenzarchitekturen."
Mehr lesen: Oman und der Beginn eines strategischen Programms für fortschrittliche Lufttransportversuche
Er fuhr fort: "Als traditionelle Software-Systeme in den letzten Jahrzehnten in der Wirtschaft etabliert wurden, hatten wir Werkzeuge und Fähigkeiten, um Verhaltensweisen einem bestimmten Codepfad zuzuordnen. Diese Art von mechanischem Verständnis ist in den heutigen fortschrittlichen KI-Systemen, die weitaus leistungsfähiger sind als traditionelle Software-Systeme, nicht mehr gegeben. Wir können Verhaltensweisen und Ausgaben von Modellen nicht spezifischen Eingaben von Trainingsdaten oder Modellgewichtseinstellungen zuordnen. Dennoch setzen wir diese komplexen Systeme ein und gewähren ihnen Zugang zu unseren sensibelsten Daten und ermöglichen es ihnen, entscheidende Maßnahmen in unserem Namen zu ergreifen!"
Bedarf an einem ingenieurtechnischen Ansatz in der Governance
Nadella warnte weiter, dass man sich nicht nur auf die Zusicherungen der Entwickler verlassen könne und dass diese Systeme nicht als Black Boxes betrachtet werden sollten. Er betonte, dass Unternehmen die Verantwortung für automatisierte Handlungen nicht auf andere abwälzen können und die Bereitstellung von Rohdaten von der endgültigen operativen Macht trennen müssen.
Er fügte hinzu: "Wir müssen anstelle des schwierigen Problems der Koordination mit einem ingenieurtechnischen Ansatz auf Einschränkungen und Governance hinarbeiten. Wir müssen unsicherheitsbehaftete Modelle mit robusten und deterministischen Systemdesigns, menschlichen Kontrollen und vertrauenswürdigen Betriebsverfahren umgeben und dort, wo bestehende Standards unzureichend sind, industrielle Standards schaffen."
Nadella sprach auch über das Risikomanagement und schlug vor, geschlossene und offene Modelle als potenzielle interne Bedrohungen zu betrachten. Er erklärte, dass jeder Akteur mit einem Punktestand scheitern oder gefährdet werden kann, und daher sollten Organisationen Modelle durch bewährte Sicherheitspraktiken auf Unternehmensebene isolieren.
Nadella stellte fest: "Kontrollen, die regeln, auf was ein Modell zugreifen kann und welche Maßnahmen es ergreifen kann, sollten außerhalb des Modells liegen. Dies basiert auf einem Prinzip der Informationssicherheit, das bis in die 1970er Jahre zurückreicht, und das besagt, dass ein Programm nicht in der Lage sein sollte, Mechanismen, die seine Berechtigungen durchsetzen, zu umgehen oder zu manipulieren."
Er fügte hinzu: "Heute bedeutet dies, das Modell von dem System zu trennen, das seine Arbeit koordiniert, sowie den operativen Raum, der definiert, welche Maßnahmen ergriffen werden können. Dies bedeutet auch, Kontrollen und Sicherheitsmaßnahmen extern zu halten."
Nadella stellte grundlegende Prinzipien für die Beobachtung und Governance dieser Netzwerke vor, darunter Modellvielfalt, manipulationssichere Registrierung, kontinuierliche Überprüfbarkeit in spezifischen Fällen, unabhängige Audits, vertrauenswürdige Abschaltungen und die Offenlegung von Vorfällen auf Branchenebene.
Mehr lesen: Entfernung der Bitchat-App aus dem Apple Store in Indien · Microsoft hat neue Copilot-Funktionen zur Automatisierung des Arbeitsplatzes vorgestellt