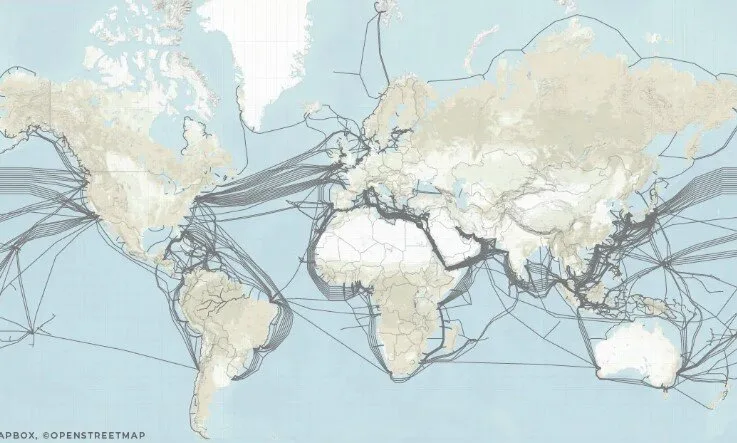
Iran hat gedroht, Datenzentren und Internetinfrastruktur im Persischen Golf ins Visier zu nehmen. Diese Ankündigung erfolgt zu einem Zeitpunkt, an dem die Besetzung von Jemen entlang der Küste des Roten Meeres durch die vom Iran unterstützten Houthi-Rebellen Bedenken hinsichtlich der Sicherheit der Internetkabel, die Europa und Asien verbinden, aufwirft. Heftige Kämpfe zwischen der jemenitischen Regierung und den Houthis in Schlüsselgebieten wie Bab al-Mandab, durch die fast ein Fünftel des globalen Internetverkehrs fließt, dauern an.
Angriffe auf Datenzentren und Geschäftsinteressen
Datenzentren und Geschäftsinteressen der Vereinigten Staaten in Bahrain und den Vereinigten Arabischen Emiraten wurden während des Krieges der USA und Israels gegen Iran angegriffen. Teheran hat erklärt, dass diese Angriffe als Reaktion auf die Angriffe der USA auf zivile Einrichtungen im Iran erfolgten. Seit dem im Juni unterzeichneten Abkommen zwischen Iran und den USA haben sich die aktiven Feindseligkeiten weitgehend verringert, aber Angriffe auf Schiffe in der Straße von Hormuz, die als globaler Ölengpass bekannt ist, dauern weiterhin an.
Mehr lesen: Dr. Mohammed bin Mubarak al-Araimi betonte die Rolle Omans in regionalen Entwicklungen
Verwundbarkeit der Internetinfrastruktur
Die Internetinfrastruktur ist aufgrund ihrer Abhängigkeit von wenigen engen Routen stark verwundbar. Schätzungen des Forschungsunternehmens TeleGeography zufolge fließen über 90 Prozent der Datenkapazität zwischen Europa und Asien über Unterseekabel im Roten Meer. Diese Kabel gelangen durch Bab al-Mandab, einen der verkehrsreichsten Seewege, ins Meer. Diese Kabel können leicht durch Anker oder Sabotage beschädigt werden, und Reparaturen in Kriegsgebieten erfordern Genehmigungen und Sicherheitsgarantien.
Datenzentren, die Cloud-Dienste und Bankanwendungen anbieten, sind feste Ziele für Angriffe. Andreas Krieg, Senior Lecturer für Sicherheitsstudien am King's College London, weist darauf hin, dass ein Angriff nicht unbedingt die Zerstörung von Servern erfordert, um die gesamte Einrichtung lahmzulegen. Er betont, dass Datenzentren auf Strom, Kühlung und ununterbrochene Kommunikation angewiesen sind und Störungen in den Unterseekabeln weitreichende Auswirkungen auf mehrere Länder haben können.
Irans Drohungen bezüglich Datenzentren
Seit Beginn des Krieges im Februar hat Iran mehrfach gedroht, Datenzentren und Internetinfrastruktur anzugreifen. Am 11. März berichteten iranische Medien, dass die Islamische Revolutionäre Garde eine Liste von „neuen Zielen Irans“, einschließlich der Cloud-Infrastruktur großer Unternehmen wie Google und Microsoft, veröffentlicht hat. Krieg betont, dass die Drohung von Generalmajor Mohsen Rezai ernst genommen werden sollte, da er strategische Infrastrukturen identifiziert, die direkt mit der Technologiegewalt der USA verbunden sind.
Folgen früherer Angriffe und aktuelle Situation
Technologische Infrastrukturen wurden in den letzten Monaten ebenfalls angegriffen. Amazon Web Services (AWS) hat erklärt, dass zwei ihrer Einrichtungen in den Vereinigten Arabischen Emiraten „direkt von Drohnen angegriffen“ wurden. Außerdem berichtete AWS im September, dass einige ihrer Standorte in Bahrain und den Vereinigten Arabischen Emiraten aufgrund von IT-Störungen nicht wiederhergestellt werden können. Mindestens sieben wichtige Unterseekabel für Daten und Internet verlaufen durch die Straße von Hormuz, und jede Beschädigung dieser Kabel könnte ernsthafte wirtschaftliche und soziale Folgen haben.
Derzeit sind Sicherheitsexperten besorgt, dass selbst eine geringe Anzahl erfolgreicher Angriffe unverhältnismäßige Auswirkungen auf die Wirtschaft der Golfstaaten und die Internetinfrastruktur haben könnte.
Mehr lesen: Die US-Regierung prüft die Umbenennung der Straße von Hormuz in Straße von Trump · Der Innenminister der Islamischen Republik Iran betonte die Umsetzung der Vereinbarungen mit der Republik Aserbaidschan